

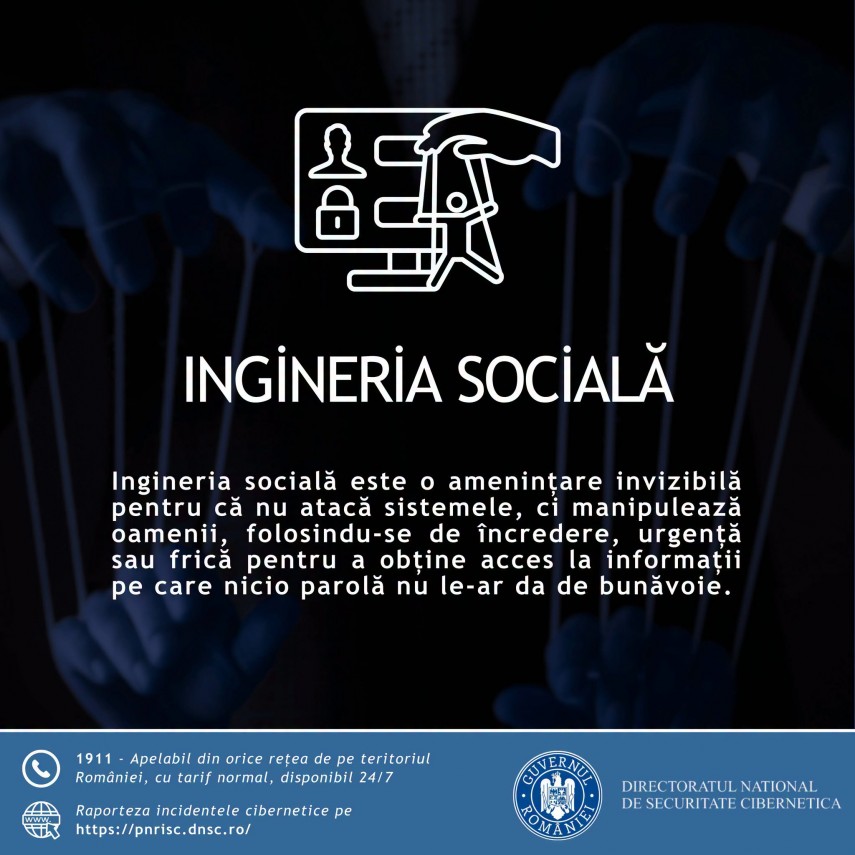
Atacatorii exploatează încrederea, teama și sentimentul de urgență pentru a-i convinge pe utilizatori să divulge parole și coduri, să acceseze linkuri sau să facă transferuri de bani. DNSC recomandă verificarea identității expeditorului, evitarea deciziilor luate sub presiune și activarea autentificării multifactor.
DNSC avertizează: Atacurile cibernetice pot începe cu o simplă conversație. Cum recunoști ingineria socială
Aceeași poveste apare în mai multe surse.
Vezi povestea completă →
Pe scurt
Atacatorii exploatează încrederea, teama și sentimentul de urgență pentru a-i convinge pe utilizatori să divulge parole și coduri, să acceseze linkuri sau să facă transferuri de bani. DNSC recomandă verificarea identității expeditorului, evitarea deciziilor luate sub presiune și activarea autentificării multifactor.
Citește și aceste articole
Monitorul Expres Brasov
Site-uri false și link-uri compromise, printre riscurile rezervării vacanțelor online
17 iulie 2026
Ziua de Constanta
DNSC avertizeaza: Atacatorii nu mai incearca doar sa sparga sistemele, ci sa-i manipuleze pe utilizatori. Cum te protejezi
30 septembrie 2026
Ziua de Constanta
Sunt eu, am schimbat numarul! Noua metoda prin care escrocii incearca sa obtina bani si coduri de acces
2 septembrie 2026
Ziua de Constanta
Mesajele urgente si cererile neobisnuite pot ascunde o frauda. Recomandarile DNSC
23 august 2026
Clasifică acest articol
Voturile cititorilor ajută la calibrarea recomandărilor și a hărții editoriale. Conectează-te pentru a vota.